Wie Matika nach dem „Black October 2026“ eine schlanke Sicherheitsroutine etablierte, die Webserver, Schnittstellen und autonome KI-Agenten mit Human-in-the-Loop zuverlässig schützt.
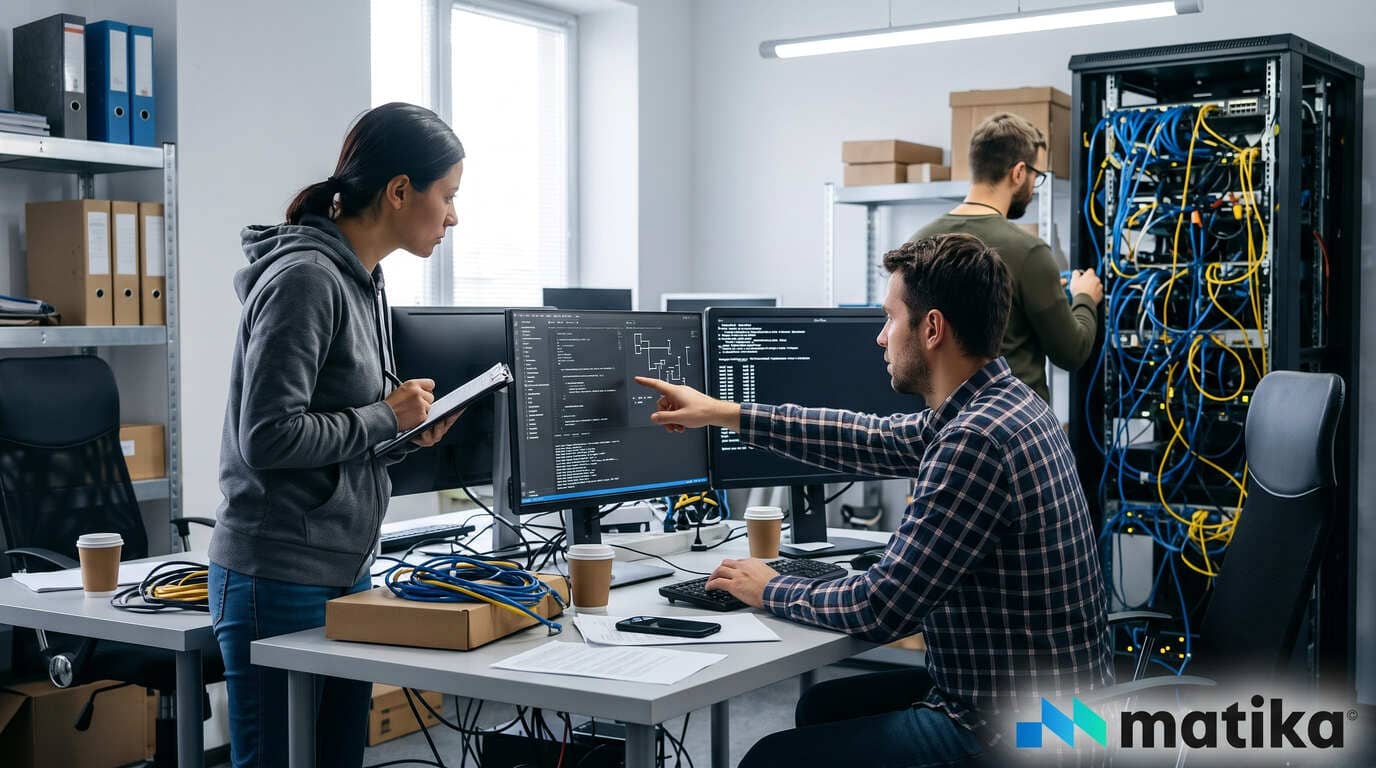
Der „Black October“ 2026 hat gezeigt, wie rasant Cyberangriffe heute ablaufen: Binnen weniger Stunden nach Veröffentlichung kritischer PHP-Lücken und geleakter API-Schlüssel liefen automatisierte Angriffe auf Webserver und Unternehmensnetzwerke weltweit. Gleichzeitig schaffen produktive KI-Agenten mit Zugriff auf Mail, CRM und Cloud-Speicher neue Einfallstore für Prompt-Injections und unbemerkten Datenabfluss.
Um dieser veränderten Bedrohungslage wirksam zu begegnen, hat Matika eine strukturierte Sicherheitsroutine etabliert. Das Fundament: Ein spezialisierter KI-Agent übernimmt die zeitintensive Fleißarbeit als Reviewer mit strikten Leserechten, während jede Änderung, Freigabe und Konfigurationsanpassung verbindlich durch den Menschen erfolgt (Human-in-the-Loop).
Externe Prompts, Automatisierungen und Agent-Skills werden vor der Produktivnutzung in einer isolierten Sandbox ohne Systemzugriff auf versteckte Befehle, Datenabflüsse und Sicherheitsrisiken analysiert.
Ein auditierender Agent prüft Geräte, Konten und Konnektoren nach unveränderlichen Leitplanken: kein Ändern, kein Senden nach außen, keine Klartext-Zugangsdaten. Ergebnis ist ein Ampelbericht mit den Top-5-Sofortmaßnahmen.
Primäre E-Mail-Postfächer, Passwortmanager, Cloud-Konsolen und KI-Konten mit Abrechnungsdaten werden ausnahmslos auf FIDO2-Passkeys oder App-2FA umgestellt. Altsitzungen und verwaiste Gastzugänge werden bereinigt.
Laufender 14-Tage-Abgleich bekannter Lücken mit der eigenen Web- und Serverinfrastruktur (PHP-Versionen, HTTP-Security-Header, WAF-Filterung) inklusive direkter Abstimmung mit Hostern und Agenturen.
Automatische, verschlüsselte und unveränderbare (Immutable) Offsite-Sicherungen, deren praktische Wiederherstellung quartalsweise in isolierten Trockenübungen getestet wird.
Durch den Wechsel von reaktiven Notfallmaßnahmen zu einer standardisierten Routine wird IT-Sicherheit für KMU kalkulierbar und handhabbar:
- Vollständige Übersicht: Ein zentrales Inventar aller Websites, Server, Team-Konten und aktiven KI-Agenten an einem Ort. - Klare Handlungspriorität: Der Ampelbericht bündelt das Grundrauschen hunderter Logs auf die fünf dringendsten Hebel zur Risikominimierung. - Schutz vor Prompt-Injection: Agenten agieren nach dem Least-Privilege-Prinzip mit definierten Grenzen – Datenabfluss wird wirksam unterbunden. - Planbarkeit statt Krisenmodus: Sicherheitsüberprüfungen laufen quartalsweise nach festem Protokoll, statt erst nach einem Sicherheitsvorfall hektisch zu reagieren.
Wir gehen die Sicherheitsroutine gemeinsam mit Ihnen durch und zeigen konkret, wo bei Ihren Websites, Team-Konten und KI-Agenten die größten Angriffsflächen liegen.
Kostenloses Erstgespräch buchen